 Vienintelis priklausomas tinklalapis Lietuvoje
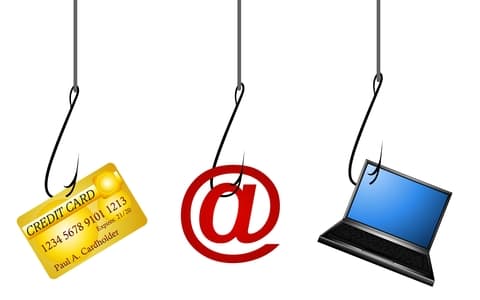
Lietuvos Respublikos ryšių reguliavimo tarnybos nacionalinis elektroninių ryšių tinklų ir informacijos saugumo incidentų tyrimo padalinys (CERT-LT) įspėja, kad pastaruoju metu itin suaktyvėjo elektroninių pranešimų klastotės (angl. phishing ), kuriomis bandoma išvilioti Lietuvos komercinių bankų klientų prisijungimo duomenis.
Dažniausiai klastotėse apsimetama Lietuvos komercinių bankų ar valstybinių įstaigų atstovais ir informuojama apie neva gautą ar atliktą naują mokėjimą, apie naują žinutę iš saugumo departamento ir pan. bei prašoma prisijungti prie suklastotos el.
bankininkystės sistemos. CERT-LT turimą informaciją perdavė valstybių, kuriose šie tinklalapiai skelbiami, atsakingoms institucijoms, kitų šalių CERT organizacijoms bei imasi visų reikalingų veiksmų, galinčių užkirsti kelią tokiems laiškams ir tinklalapiams plisti.
2015 m. liepos 30-31 dienomis CERT-LT iniciatyva buvo uždaryti 8 suklastoti tinklalapiai.
Elektroninio pranešimo klastotės pavyzdys (jame būna gramatikos klaidų):
Gerbiamas kliente Verslo,
Gavote žinutę.
Spustelēkite čia norēdami peržiūrēti.
CERT-LT rekomenduoja:
1. Turėti omenyje, kad bankai niekuomet neprašo pateikti ar keisti tik Jums žinomų internetinės bankininkystės slaptažodžių ar mokėjimo kortelių duomenų el. laiškais ar telefonu;
2. El. paštu gavus žinutę su prašymu prisijungti prie el. bankininkystės, persiųsti šią žinutę adresu cert[eta]cert.lt;
3. Atidarius savo banko el.
bankininkystės sistemą ir kitokį populiarų tinklalapį, kuriame naudojama autorizacija, pasižiūrėti naršyklės adreso lauką. El.
bankininkystės sistemos visada naudoja saugų SSL ryšio protokolą, adreso pradžioje būtinai yra https, ir galima patikrinti svetainės sertifikatą. Suklastotų svetainių adreso pradžia beveik visada būna http (be „s“).
Žr. straipsnį apie tinklalapio sertifikato tikrinimą;
4. Pametus kodų kortelę, kilus abejonių, kad slaptažodžius sužinojo kitas žmogus, nedelsiant skambinti savo bankui ir blokuoti prisijungimą prie savo el. bankininkystės.
El. paslaugų naudotojai taip pat turi saugotis ir įprastų klastočių internete, kurios imituoja:
- el. pašto paslaugą teikiančius tinklalapius (gmail.com, yahoo.com, hotmail.com ir kt.);
- socialinius tinklalapius (facebook.com, vk.com);
- itin populiarią užsienyje el. mokėjimų sistema „Paypal“;
- kitas populiarias interneto svetaines.
Daugiau informacijos apie „phishing“.
Daugiau informacijos apie el. bankininkystę.
Šaltinis: rrt.lt
Naujausi


Naujausi
 Ministerija rezidentams skyrė 285 tūkst. eurų, žadėdama trumpesnį ekspertizių laukimą
 Lietuva pandemijų deklaracijai pritarė, tačiau pasiūlymų jai neteikė
 Išskirtinė ekonominė partnerystė su Taivanu: 5,43 mln. eurų investicijų likutis ir sugadinti santykiai su Kinija1
 Dešimt dienų po ukrainietiško drono sprogimo Lietuvoje, o atsakymų vis dar nėra7







Komentarai
Komentarų dar nėra.